交易所的证件和人脸资料,平台数据库之外还有三个更近的地方:把证件照片发给了「客服」,在假 App 里做了认证,替别人认证了一次。这三件事法律和平台规则里都有对应的「不该这样做」,而且都是你自己能管的。
「会不会泄露」这个问题本身,谁答「不会」都是在替平台做它自己都不敢做的保证。能答的是三件更具体的事:法律把你交的东西定为什么级别、平台按什么规则存、哪些环节是你自己能管的。这一篇不限哪家交易所,讲通用的部分。
法律引《个人信息保护法》(2021 年 11 月 1 日施行)第三、十七、二十八、二十九、三十八、四十四、四十五、四十七、五十七条,《反洗钱法》(2025 年 1 月 1 日施行)第七、二十八、三十四条;平台政策的写法以一家境外交易所的隐私政策为例(欧易隐私政策,2026 年 7 月版,英文),其他平台要各自读。
你交出去的是什么级别的信息
条文原文敏感个人信息是一旦泄露或者非法使用,容易导致自然人的人格尊严受到侵害或者人身、财产安全受到危害的个人信息,包括生物识别、宗教信仰、特定身份、医疗健康、金融账户、行踪轨迹等信息,以及不满十四周岁未成年人的个人信息。
《个人信息保护法》第二十八条第一款
交易所实名的三样,对号入座:人脸是生物识别,身份证号是特定身份,交易所账户和绑定的银行卡是金融账户。法律给这一类的处理加了两道闸:第二十九条「处理敏感个人信息应当取得个人的单独同意」;第三十八条对向境外提供的,要求通过网信部门安全评估、取得保护认证、订立标准合同或满足法律规定的其他条件之一。
和一般信息相比,敏感信息有一个特点:泄露了换不掉。手机号能换,人脸换不了,身份证号换不了。
平台按什么规则存
分境内机构和境外平台两种。
境内金融机构:反洗钱法定的
条文原文金融机构不得为身份不明的客户提供服务或者与其进行交易,不得为客户开立匿名账户或者假名账户,不得为冒用他人身份的客户开立账户。……客户身份资料在业务关系结束后、客户交易信息在交易结束后,应当至少保存十年。
《反洗钱法》第二十八条第二款、第三十四条第三款
银行、券商、支付机构为什么都要实名、为什么销户之后资料还在,出处就是这两条。「至少十年」是法定下限。
反洗钱法第七条还写了资料的用途限制:「对依法履行反洗钱职责或者义务获得的客户身份资料和交易信息、反洗钱调查信息等反洗钱信息,应当予以保密;非依法律规定,不得向任何单位和个人提供」,监管部门拿到的「只能用于反洗钱监督管理和行政调查工作」,司法机关拿到的「只能用于反洗钱相关刑事诉讼」。这一条是境内机构那一侧对「资料交出去会被怎么用」的法定边界。
境外交易所:看它自己的隐私政策
境外平台不受反洗钱法第三十四条管,它的保留期写在自己的隐私政策里,各家不同。以一家为例:欧易的政策写业务关系结束后至少保留 5 年,人脸由三家核验服务商处理,按法律要求可向监管和执法机关披露。别家可能写 7 年、可能没写。
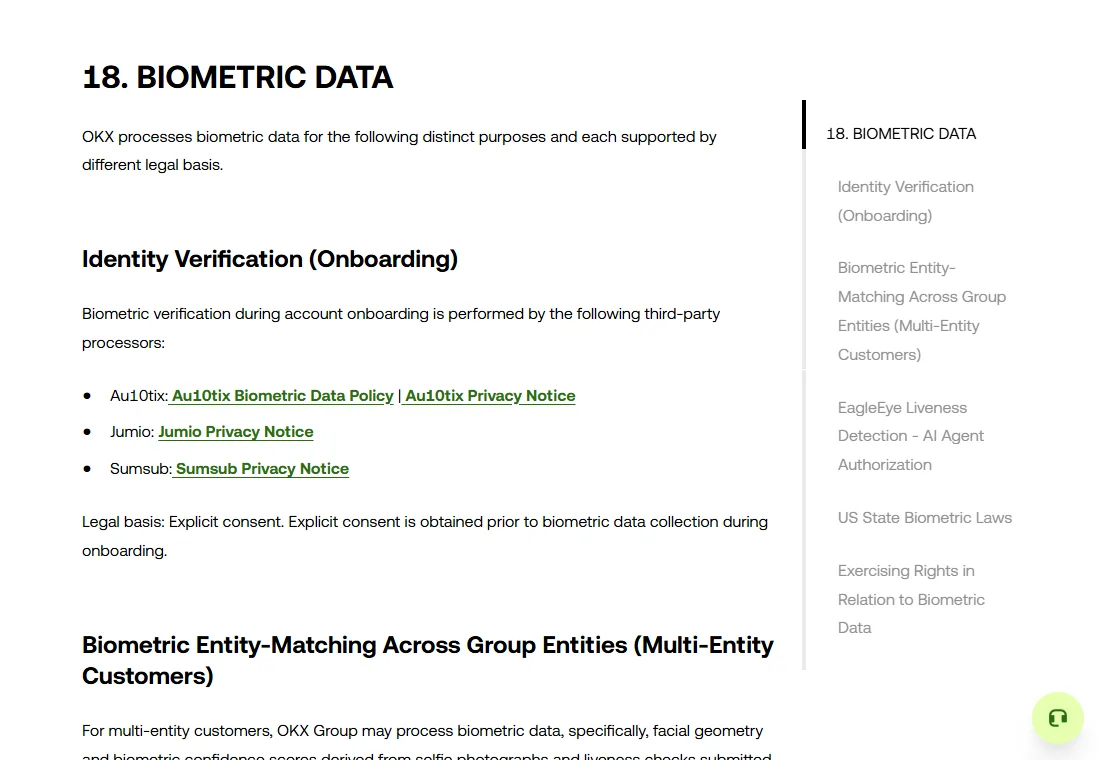
- collect(收什么):会按类别列,身份与联系信息一类、设备与使用信息一类、生物识别单独一类。看生物识别那一类有没有单独的「法律依据」和「同意」说明。
- share(给谁):会列几类接收方,核验服务商、反欺诈与制裁筛查服务商、支付处理商、云与分析服务商,再加「监管与执法机关」。看核验服务商有没有点名,有名字你才能去查那几家自己的政策。
- retain(放多久):好的政策给一个年数或一个计算方式(从业务关系结束起算几年),差的只写「必要的期间」。
- delete(什么情况删):看它有没有写「反洗钱法律要求保留的不删」,有的话就知道删除权在这一类资料上基本用不上。
没写清的,等于没承诺。四个词都找不到的政策,这家平台的资料处理你一无所知。
个人信息保护法第四十七条列了处理者应当主动删除的情形:处理目的已实现、无法实现或不再必要;停止提供产品或服务,或保存期限届满;个人撤回同意;处理者违反法律、行政法规或约定处理;法律、行政法规规定的其他情形。处理者没删的,个人有权请求删除。但同一条第二款也写了,「法律、行政法规规定的保存期限未届满,或者删除个人信息从技术上难以实现的」,处理者只需停止除存储和安全保护之外的处理。换句话说,在法定保存期内,你要求删,平台可以只「停用」不「删除」。
法律给你的四样东西
个人信息保护法对个人这一侧写了几项权利,它们在境内机构那里能直接用,在境外平台那里是你读政策时的对照表:
- 被告知。 第十七条要求处理者在处理前「以显著方式、清晰易懂的语言真实、准确、完整地」告知:处理者的名称和联系方式;处理目的、方式、种类、保存期限;你行使权利的方式和程序。一份隐私政策至少要能让你找到这四样,找不到保存期限的,就是没按这一条写。
- 知情与决定。 第四十四条:「个人对其个人信息的处理享有知情权、决定权,有权限制或者拒绝他人对其个人信息进行处理」,法律另有规定的除外。
- 查阅、复制。 第四十五条:「个人有权向个人信息处理者查阅、复制其个人信息」,处理者「应当及时提供」。你可以向平台要一份它存的你的资料。
- 泄露时被通知。 第五十七条:发生或可能发生泄露、篡改、丢失的,处理者「应当立即采取补救措施,并通知履行个人信息保护职责的部门和个人」。
这四样对境外平台能不能执行,前面说过,取决于执法协作。但它们是你判断一份政策写得完不完整的标尺。
你自己能管的三个环节
本站没有平台数据库泄露事件的原始文书,不举例。但有三个环节在法律和平台规则里都能找到对应的「不该这样做」,它们恰好是你自己能管的:
- 把证件照片发给「客服」。 交易所的认证在 App 内完成,不经过聊天窗口。任何让你把照片发到对话框、邮箱、群里的要求,都不是认证。
- 在假 App 里认证。 假 App 拿到的就是你的证件和人脸。验真的办法只有看开发者名和官方下载页,哪家平台都一样。
- 替别人认证,或用别人的证件认证。 反洗钱法第二十八条禁止「冒用他人身份」开户;判例里用本人名义注册账户给别人操作的,判了刑,原文在在中国炒币违法吗。
这三件事里,资料不是从平台泄的,是你自己交错了地方。
你能做的几件事
- 认证前把隐私政策读完,找到 retain 和 delete 两段,看它写了多少年、什么情况删。
- 只在你自己验过真的官方 App 内上传,认证页面之外任何地方都不发证件照片。
- 单独同意那一步认真看是在同意什么,法律要求单独同意,就是让你在这里停一下。
- 认证后立刻绑验证器 App、改成没在别处用过的密码。资料泄露和账户被盗是两件事,后者你能防。
- 不替任何人认证,不用任何人的证件认证。
这几件事做完,不改变平台存多少年,但把「交错对象」这一类风险去掉了。
三种问法,各在哪一节
| 你问的 | 答案在哪一节 | 一句话 |
|---|---|---|
| 实名安全吗 | 你自己能管的三个环节、你能做的几件事 | 平台数据库之外的三个环节是你自己能管的 |
| 身份证认证有没有风险 | 你交出去的是什么级别的信息 | 特定身份 + 金融账户,法律列为敏感个人信息 |
| 人脸识别有风险吗 | 同上,加平台按什么规则存 | 生物识别泄露了换不掉,保留期看平台政策 |
三种问法里,「安全吗」是最没法直接答的一种,因为它问的是一个保证。能给的是上面三行里每一行的出处,和一张你自己能对照的政策读法。
没出处的三句话,这里都不写
- 「某平台泄露过」:没有原始文书,不写。
- 「用虚拟身份认证」「用别人的证件」:反洗钱法第二十八条明令禁止,不写。
- 「不认证也能用」:各平台不同,本站没有逐家核,不写。
具体到欧易,它的隐私政策写了什么、注销后资料怎么处理,欧易提交身份证和人脸识别有风险吗那一篇按节号引了原文。
实名资料,再答三个
境外平台不受大陆法律管,个人信息保护法对它有用吗?
个人信息保护法第三条第二款写明,境外处理以向境内自然人提供产品或服务为目的的个人信息活动,也适用本法。这是法条的写法;实际能不能对境外平台执行,取决于执法协作,本站不替法条承诺结果。你能依据这部法律做的事,是看平台的政策有没有写清收集、共享、保留,没写清就别交。
证件照片上加水印「仅用于某平台认证」有用吗?
法律和平台政策都没有提到这个做法。它能降低照片被挪作他用的便利,挡不住平台数据库本身的泄露,也可能被平台的核验系统判为证件不清晰。本站不把它当作办法写,只提醒一句:水印别遮住关键字段。
认证后平台被黑客攻击,我的资料怎么办?
个人信息保护法要求处理者采取安全措施,发生泄露应通知监管部门和个人。境外平台是否按这一条通知你,看它的政策和它所在地的法律。本站没有任何平台泄露事件的原始文书,不举例。